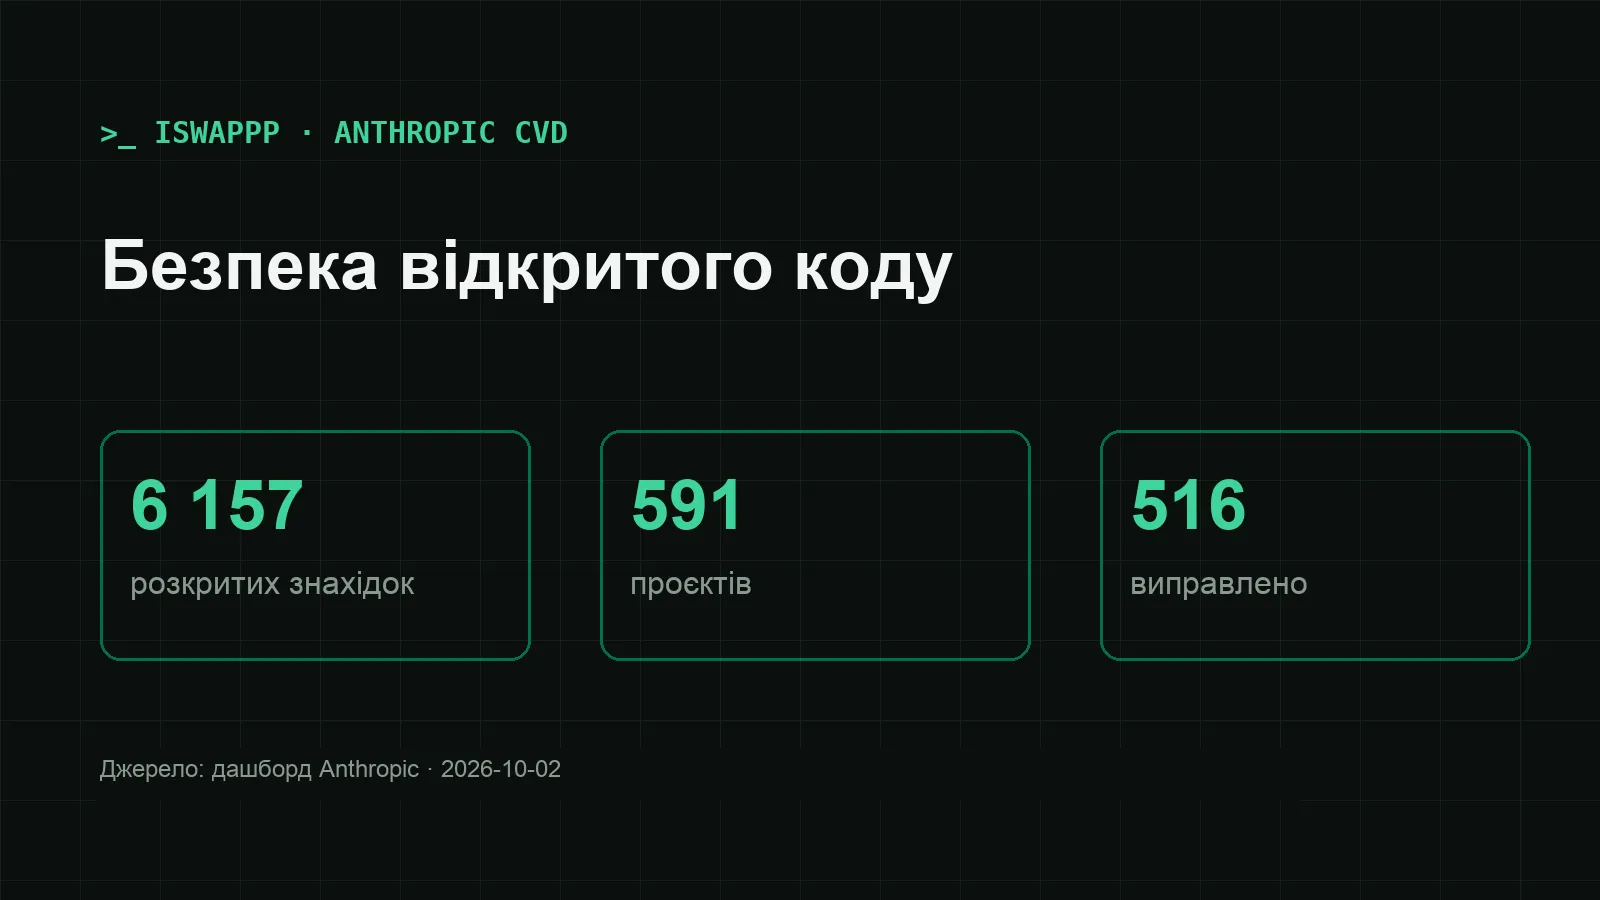
Станом на 2 жовтня 2026 року в дашборді Anthropic зазначено 6 157 розкритих вразливостей у 591 open-source проєкті. За описом компанії, Claude, зокрема рання версія Claude Mythos Preview, знаходив потенційні проблеми, а зовнішні security-компанії перевіряли багато знахідок перед передаванням звітів мейнтейнерам. Дашборд корисний як перелік для перевірки, але його підсумкові цифри описують різні етапи роботи.
Що саме підраховано
Anthropic наводить 29 439 знайдених потенційних проблем, 6 123 кандидатів і 5 674 знахідки, перевірені зовнішніми security-компаніями. У звіті дашборд наводить 92,7% як частку підтверджених знахідок серед 6 123 кандидатів. Це показники різних етапів: автоматична знахідка ще не означає підтверджену вразливість або звіт мейнтейнеру.
У дашборді також зазначено 6 157 розкритих знахідок, 5 103 підтвердження отримання від мейнтейнерів і 516 виправлень у вихідному коді, наскільки відомо Anthropic. Для 584 знахідок присвоєно ідентифікатори: 219 CVE та 365 GitHub Security Advisory (GHSA). Одна проблема може мати обидва ідентифікатори, а виправлення може вийти без публічного advisory. У глосарії дашборда “patched upstream” означає, що зміна потрапила у вихідний код після звіту. Це не означає, що користувачі вже встановили оновлення.
Де саме залучені люди
В політиці скоординованого розкриття Anthropic зазначає, що звіти зазвичай стосуються знахідок, які перевірив і підтвердив фахівець із безпеки. Зовнішні security-компанії допомагають із тріажем, але не всі звіти проходили однаковий маршрут: частину знахідок на прохання мейнтейнерів надсилали їм напряму, і дашборд попереджає, що в таких повідомленнях можливі хибні спрацювання.
Політика Anthropic передбачає стандартний строк розкриття 90 днів; мейнтейнер, який працює над виправленням, може попросити ще 14 днів. Для критичної вразливості, яку вже використовують у атаках, компанія орієнтується на сім днів для патча або іншого способу знизити ризик. Anthropic також каже, що узгоджує темп звітів із можливостями мейнтейнерів. Тож темп надсилання звітів обмежують і ресурси мейнтейнерів. Кількість знахідок, повідомлень та виправлень відображає різні етапи процесу.
Що перевірити у своєму стеку
Я б сприймав дашборд як список для пошуку, а не як доказ вразливості конкретної системи. Знайдіть у ньому назви компонентів вашого стеку, відкрийте відповідний CVE або GHSA й звірте продукт, діапазон уражених версій, рівень критичності та версію з виправленням. Перед оновленням перевірте release notes або advisory самого проєкту.
Згадка проєкту в списку не означає, що вразлива кожна його версія. Так само цифра 516 не показує, скільки інсталяцій уже оновили. Для систем, за які ви відповідаєте, звірте точну встановлену версію з advisory, визначте версію з виправленням або тимчасове пом’якшення і проведіть оновлення за звичним процесом тестування та розгортання. Дашборд змінюється, тож зафіксуйте дату перевірки й повторно звірте актуальний статус advisory.
No comments yet